9 milliards de dollars de cryptos volés en 2026, la parade tient dans la poche
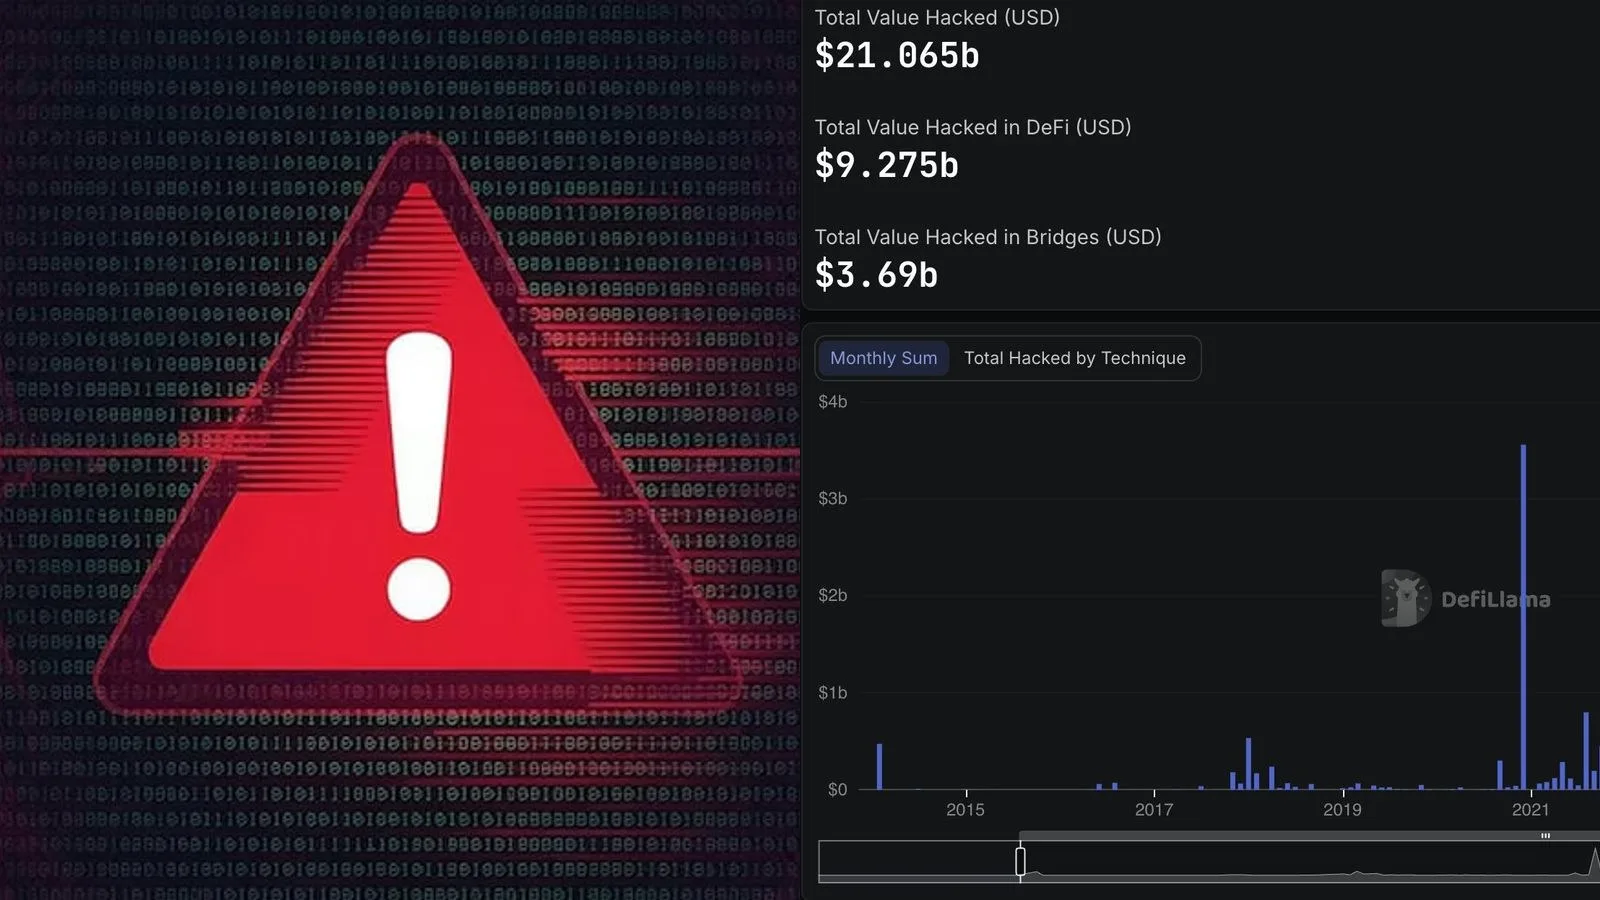
Binance et Bitget en tête, les piratages de plateformes crypto battent un record en 2026. Comment protéger ses cryptos avec un portefeuille matériel adapté.
Rubrique
Hacks, exploits, arnaques et phishing : toute l'actualité sécurité crypto en français, avec les bons réflexes pour protéger ses fonds au quotidien.
183 articles dans la rubrique

Binance et Bitget en tête, les piratages de plateformes crypto battent un record en 2026. Comment protéger ses cryptos avec un portefeuille matériel adapté.

Bubblemaps relie le compte @Cupseyy à 30 wallets ayant échangé plus de 27 000 tokens et extrait 1,74 M$ depuis le 7 mai via un schéma de pump coordonné.

Crédit Mutuel Arkéa confirme une cyberattaque après que 133 M$ ont été convertis en stablecoins depuis Fortuneo, sa filiale en ligne, sous de fausses identités.

Plus de 106 millions de dollars en USDC et USDT ont quitté des plateformes centralisées le 1er novembre. ZachXBT soupçonne un vol et publie 11 adresses suspectes.

Rodri en 2024, Dembélé en 2025, Kane en 2026. Le compte Kallipso a misé sur chaque vainqueur et sur Kane avant les 12 comptes repérés par Upside.

Binance annonce un piratage de 6,3 Md$, quatre fois le précédent record établi par Bybit. Environ 3 Md$ ont été gelés. Les retraits doivent reprendre sous 48 h.

Binance confirme un piratage de 5,7 milliards de dollars, soit 3,43% de ses réserves. La plateforme assure que les fonds des utilisateurs restent intacts.

Paolo Ardoino annonce que Tether a gelé plus de 1,567 milliard d'USDT en lien avec un potentiel piratage de la plateforme Binance.

Binance a publié un message officiel indiquant que ses équipes enquêtent sur un potentiel incident de sécurité, sans confirmer ni démentir un piratage.

Plus de 2,77 Md$ ont quitté les hot wallets de Binance sur cinq blockchains. Près de 2 Md$ ont été envoyés vers une adresse liée à Tornado Trésorerie.

Des utilisateurs de Polymarket signalent des vols de fonds via un script présent sur la page d'accueil. L'équipe a gelé la plateforme le temps de l'enquête.

Les 12 comptes qui avaient parié le top 5 exact ont retiré 500 000 dollars. Plusieurs ont été financés par des plateformes qui vérifient l'identité.

Google Multi-Party Compute répartit les clés privées sur plusieurs systèmes. Les clés volées font 43,8% des vols de cryptos de 2024, selon Chainalysis.

Révélés par Upside le 23 octobre, 12 comptes Polymarket avaient misé 264 000 $ sur le top 5 exact. Le classement officiel du 26 octobre est identique.

Plusieurs centaines de kilos de hafnium ont disparu du site Framatome de Jarrie, en Isère. Ce métal rare entre dans la fabrication du Rafale, des drones de combat et des sous-marins nucléaires.

Elon Musk annonce que Blindsight, l'implant cérébral de Neuralink qui stimule directement le cortex visuel, sera posé sur des patients d'ici un an.

Douze comptes Polymarket potentiellement liés ont misé 264 000 $ sur un classement précis avant la cérémonie du 26 octobre à Londres.

La France a coupé en urgence les sites de ses préfectures après la découverte de PHP2Shell, une faille critique exposant potentiellement 70% des sites web mondiaux.

Upside prépare un tournage sur l'économie de Counter-Strike et recherche joueurs, traders et collectionneurs prêts à témoigner.

Un hacker affirme vendre pour 200 dollars l'accès aux données de 5 millions d'assurés d'une mutuelle française non identifiée, incluant numéros de Sécurité sociale.

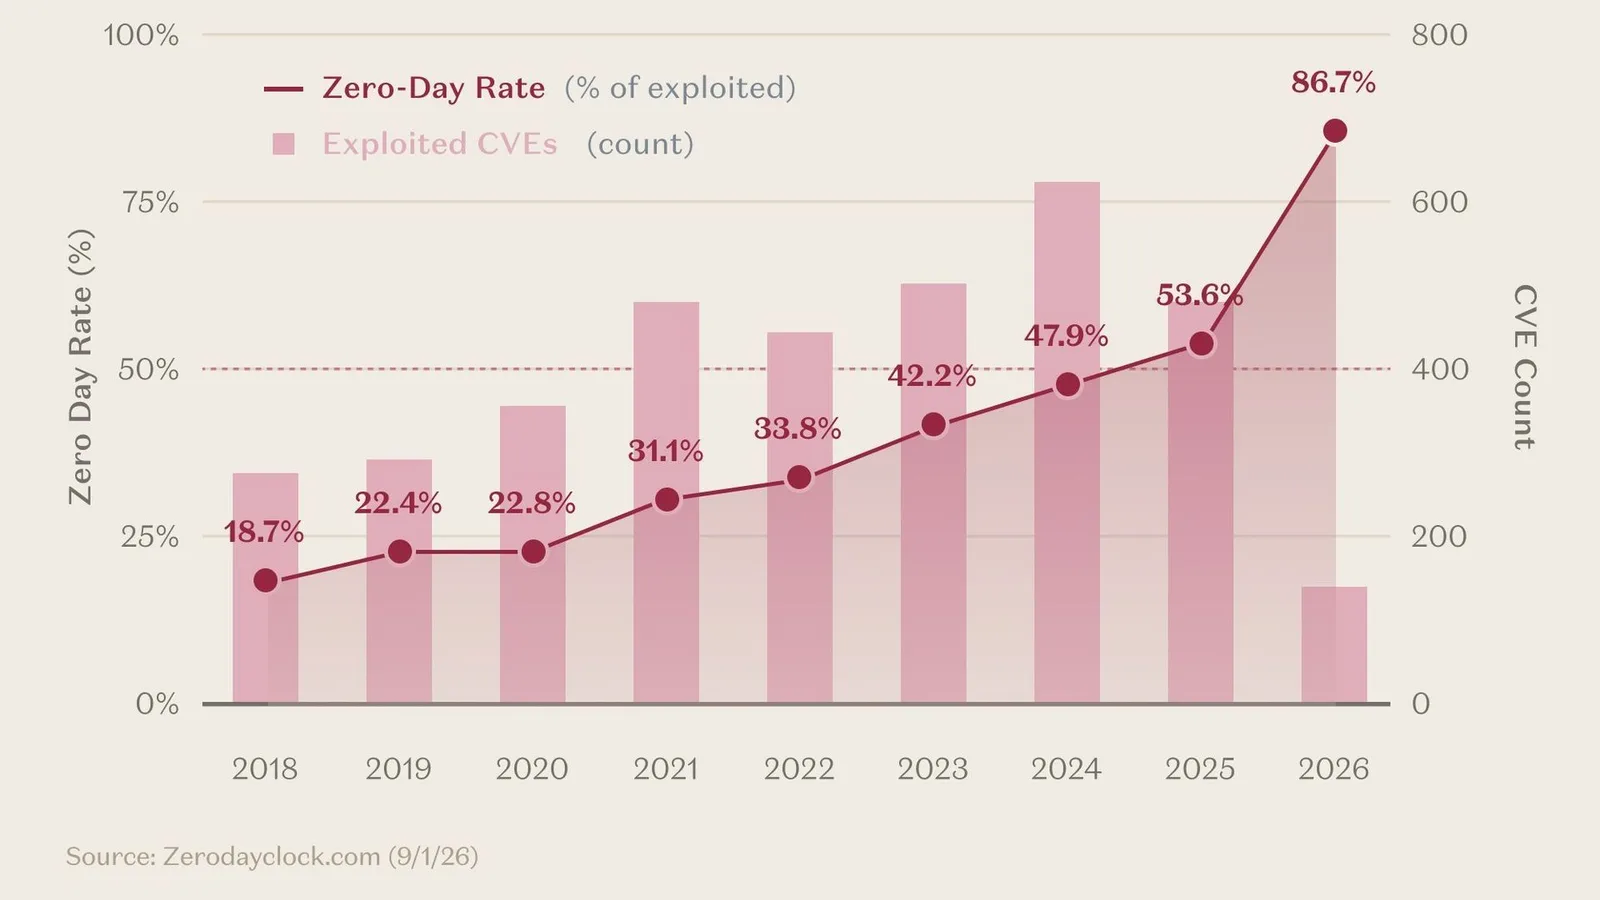
Selon Zerodayclock.com, 86,7% des CVE exploitées en 2026 l'ont été avant ou le jour de leur divulgation, contre 18,7% en 2018.

Un sexagénaire négociant en or a été retenu captif 18 jours dans l'Hérault après un faux rendez-vous d'affaires. La BRI l'a libéré le 22 septembre.

55 piratages en septembre 2026 ont coûté 766 millions de dollars au secteur crypto, soit 462% de plus qu'en août, selon PeckShield.

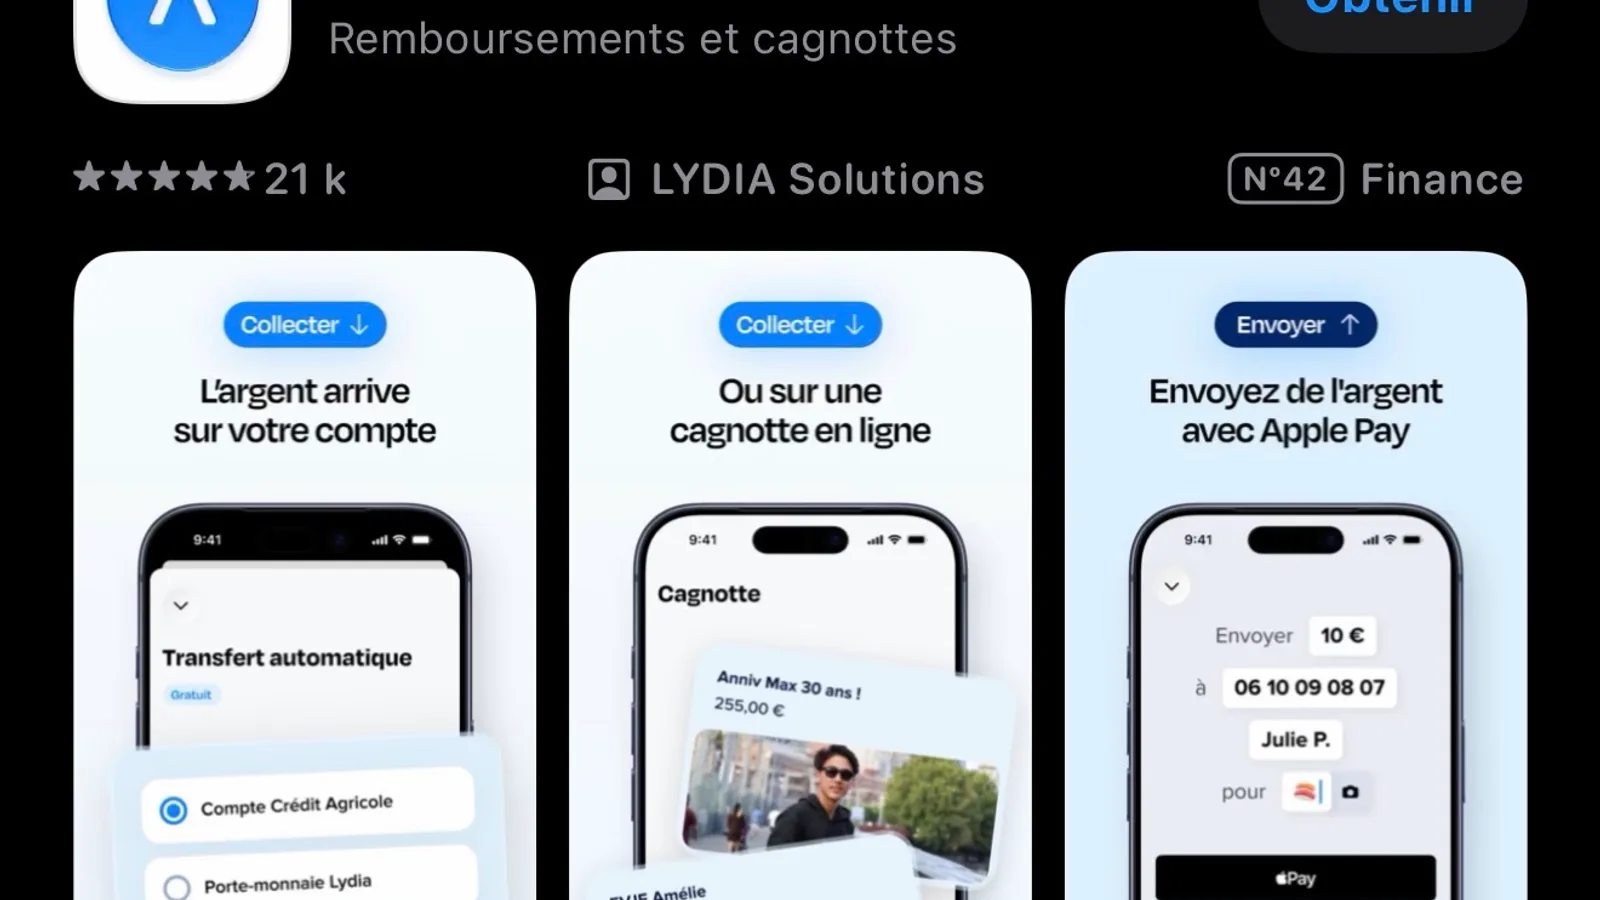
Lydia lance un système de paiement par lien ou QR code, sans numéro de téléphone, en réponse à la fraude par manipulation qui a atteint 516 M€ en 2025.
La sécurité est le sujet qu'on espère ne jamais te voir chercher en urgence. Cette rubrique couvre les hacks de protocoles et d'exchanges, les exploits DeFi, les rug pulls, les arnaques qui visent les particuliers (phishing, faux conseillers, fausses plateformes, deepfakes), les vols de fonds et les failles.
Elle traite aussi la sécurité opérationnelle du quotidien, celle qui évite la plupart des problèmes : seed phrases, wallets, signatures et bons réflexes face aux messages trop pressants.
Quand un hack tombe, la rumeur va plus vite que les faits. Notre réflexe est de vérifier on-chain avant de publier : les mouvements de fonds se lisent sur les explorateurs blockchain, et on s'appuie sur ce que confirme le protocole concerné plutôt que sur les captures d'écran qui circulent.
Les montants annoncés dans les premières heures sont souvent faux : on les recoupe avec les données publiques, et on préfère réviser un chiffre à la hausse que propager un faux bilan. Quand on se trompe, la correction est publiée sur la page corrections.
Une info sécurité n'a de valeur que si elle change tes pratiques. Chaque dossier répond donc à la question concrète : qu'est-ce que ça signifie pour toi, et que faire maintenant ?
Pour le volet pratique, trois ressources couvrent l'essentiel : sécuriser ta seed phrase, reconnaître les arnaques courantes et notre guide sécurité crypto, qui balaie tout, du wallet au comportement.
La rubrique croise souvent les autres : un exploit DeFi est aussi un sujet protocole côté Crypto, une fraude d'ampleur devient un dossier judiciaire en rubrique Politique. Quand c'est le cas, l'article est rangé dans chacune d'elles : tu retrouves l'affaire où que tu la cherches.
Dernier point, qui est aussi une ligne rouge éditoriale : pas de tutoriel offensif, pas de lien vers des outils douteux, et une méfiance de principe envers les services de récupération de fonds, terrain favori des arnaques de second tour. La prudence qu'on te recommande, on se l'applique d'abord à nous-mêmes.
L'AMF publie une liste noire officielle des sites non autorisés à démarcher en France. Vérifie toujours sur amf-france.org - rubrique « Listes noires » avant d'investir, et contrôle l'inscription ORIAS/REGAFI pour les prestataires régulés.
Lire le guideLa seed phrase (12 ou 24 mots) doit être écrite sur papier ou plaque métallique, jamais numérisée ni stockée en ligne. Conserver une copie en lieu sûr et hors de la maison. Ne jamais la partager avec personne, ni avec un support client.
Lire le guideLes arnaques crypto les plus fréquentes en 2026 : phishing, faux supports client, rug pull, SIM swap, pig butchering. La règle d'or : jamais de seed phrase partagée, jamais de validation pressée, toujours vérifier les URL.
Lire le guide